COS Sentinel
Um só lugar para as rotinas, os registros e os relatórios de uma operação de segurança.
Em implantação — versão de testes com os operadores
- módulos integrados
- 4
- etapas no registro guiado
- 6
- perfis de acesso
- 5
- relatos enviados para fora da rede
- 0
02/ 10Problema
Cada turno fazia de um jeito. A informação ficava espalhada.
- Rotinas executadas de formas distintasRegistro guiado, sempre no mesmo padrão
- Informações dispersasTudo em um único sistema
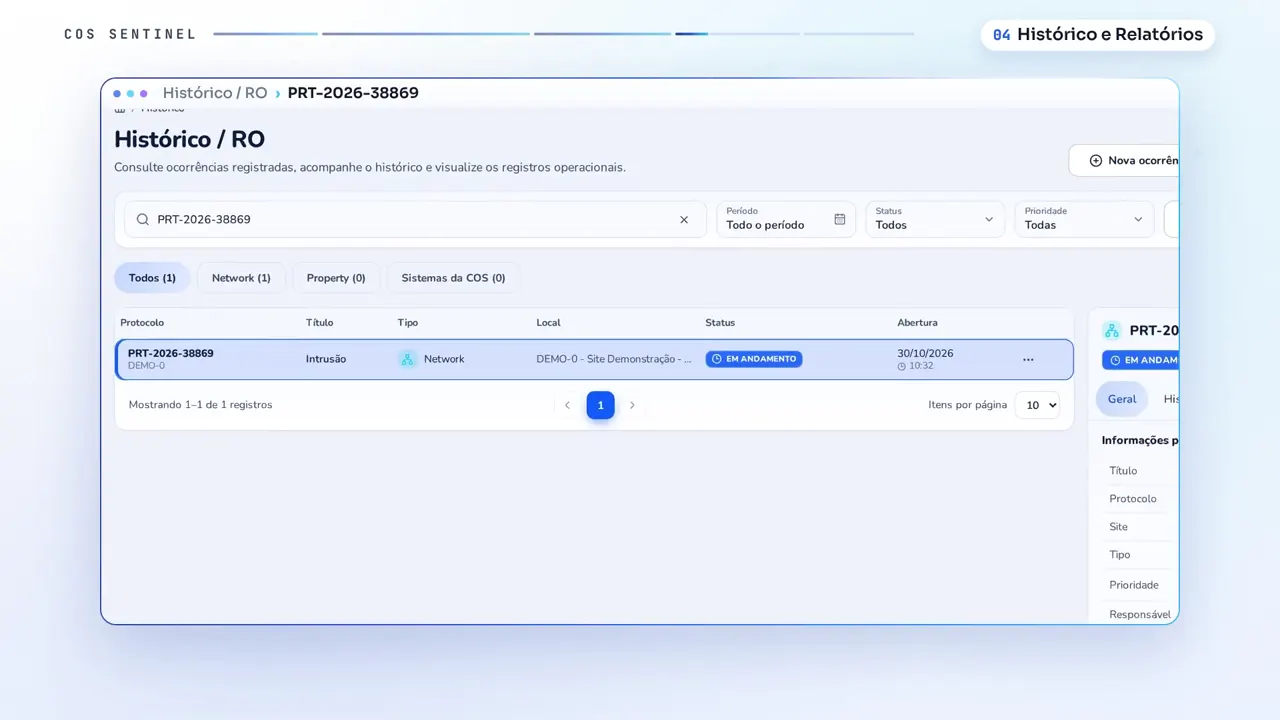
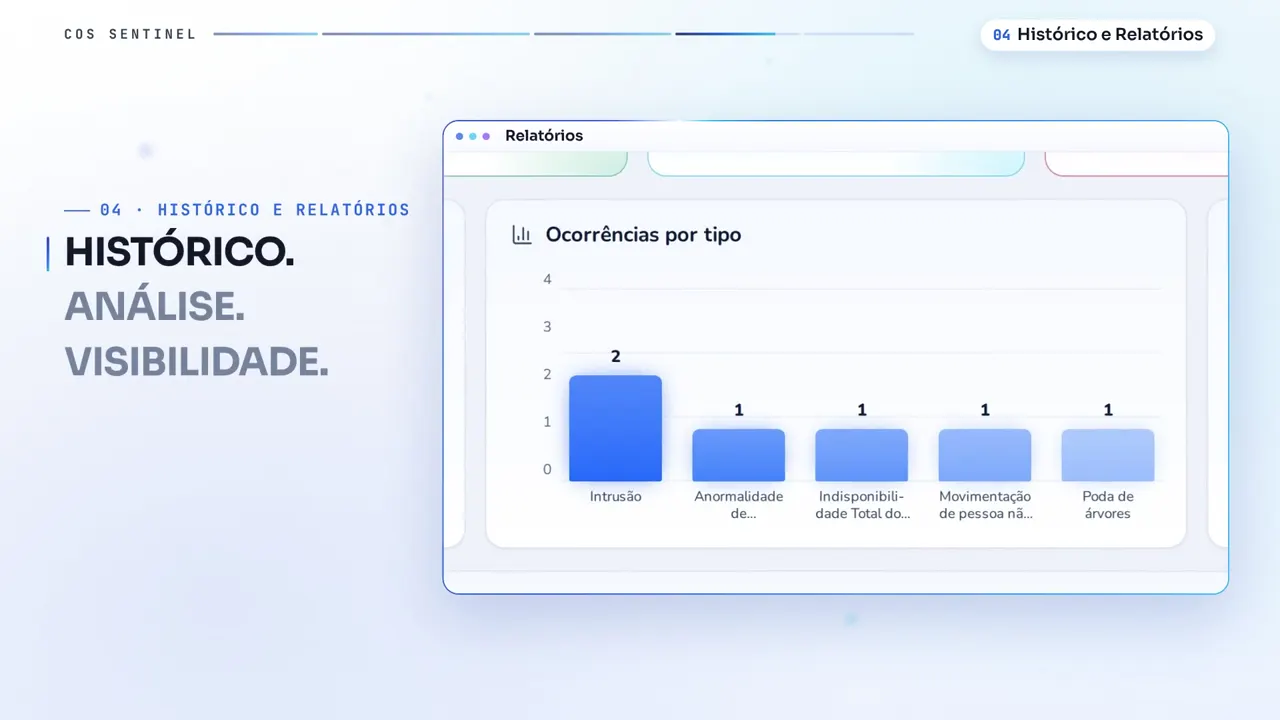
- Pouca padronização entre turnosHistórico com busca e relatórios prontos
03/ 10Demonstração
Arraste. Veja a rotina se organizar.
Representação ilustrativa · sem dados reais
Antes: registros, planilhas e relatórios espalhados.
04/ 10Como funciona
Do início ao fim, em poucos passos.
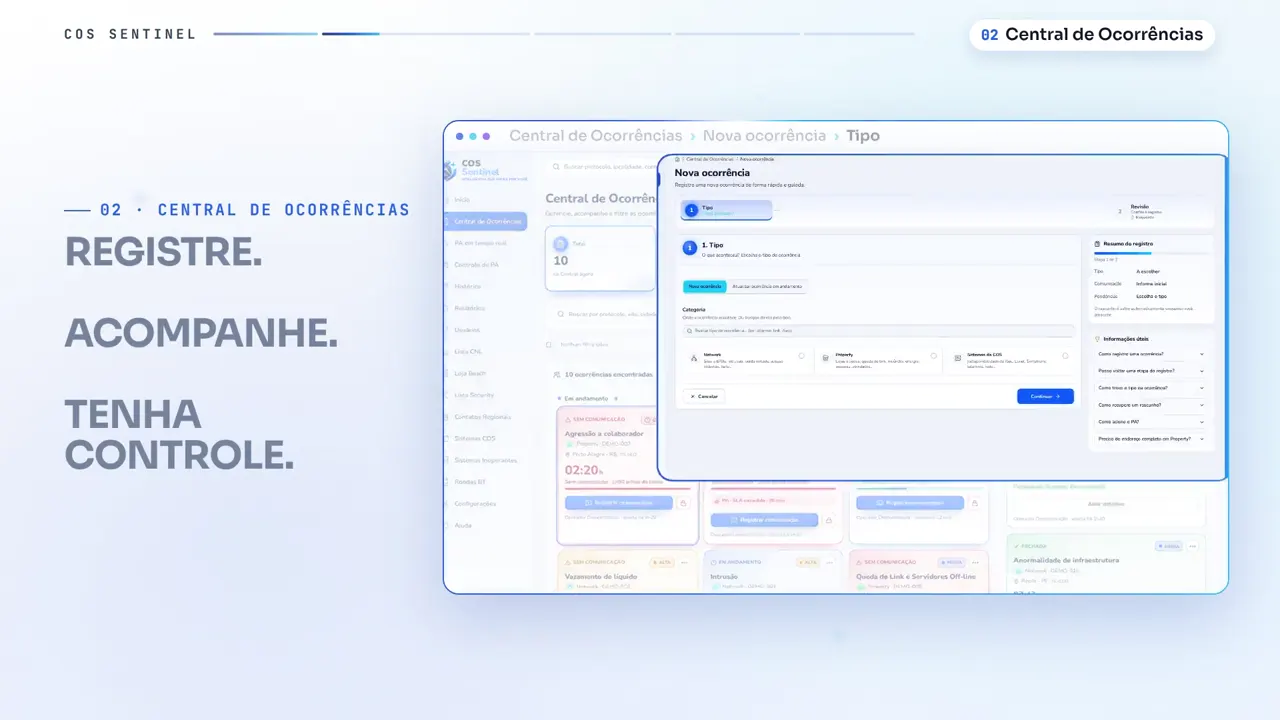
O operador descreve o ocorrido no registro guiado; o sistema valida os campos e indica o que está faltando.
05/ 10Filme
O sistema em movimento.
06/ 10Interface
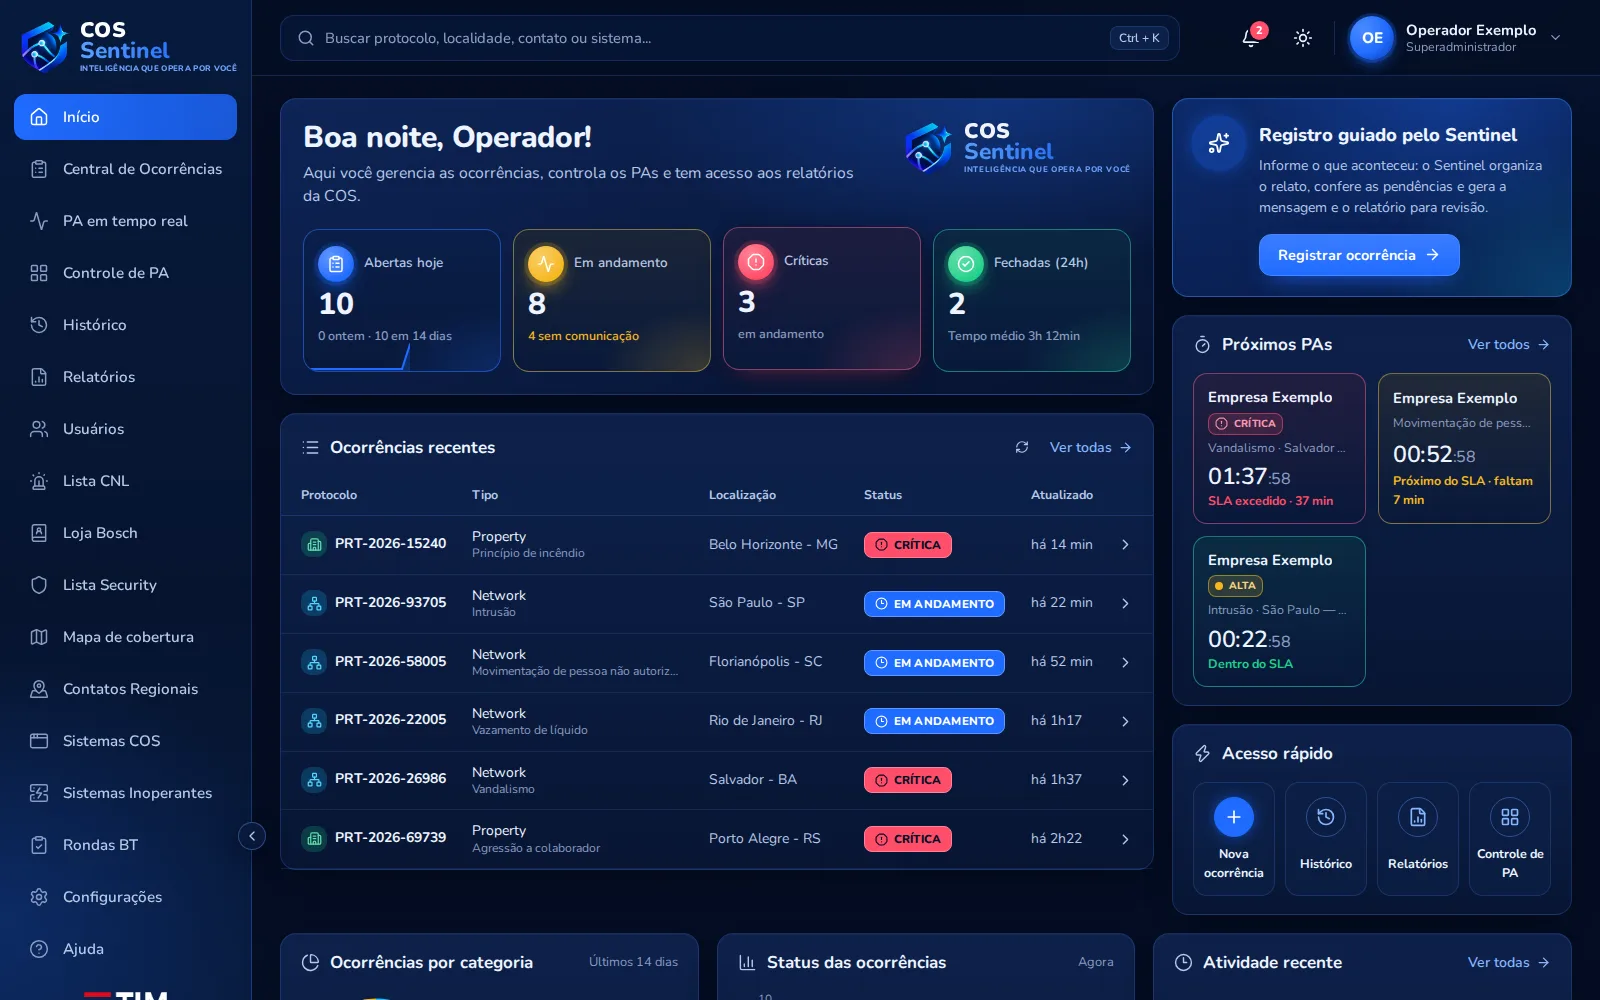
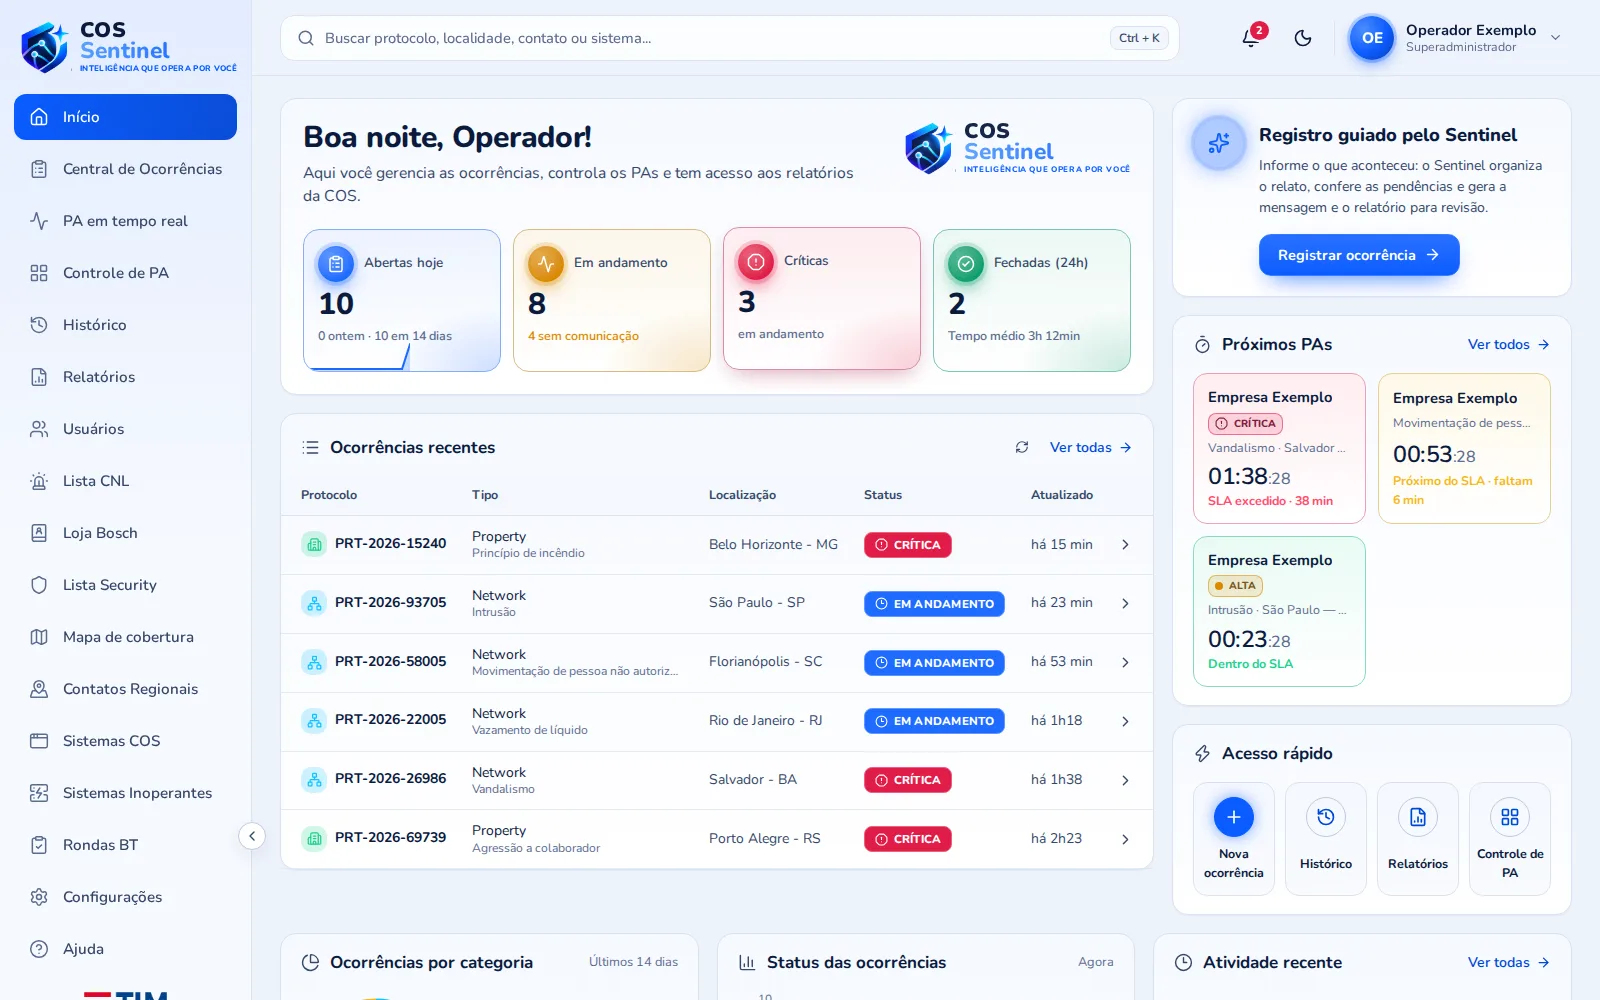
Telas reais. Dados fictícios.
Início
O plantão em uma única tela: o que foi aberto hoje, o que está em andamento, o que é crítico, os próximos PAs e as últimas ocorrências.
07/ 10Funcionalidades
4 partes. Uma estrutura.
módulo 01 de 04
Central
Registro guiado das ocorrências em seis etapas, com protocolo e acompanhamento até o encerramento. Registro, acompanhamento e controle.
08/ 10Tecnologia
Cada escolha técnica tem um motivo. Toque para ver.
09/ 10Resultado
Em implantação, em testes com os próprios operadores e atualizado quase todos os dias.
- Estado
- Em implantação — versão de testes com os operadores
- Próximo passo
- Homologação pela área de cibersegurança.
- Meu papel
- Ideia e desenvolvimento — por iniciativa própria
10/ 10Detalhes
O texto completo, para quem quer ir fundo.
O problema e o contexto
Operações de segurança dependem de rotinas e informações que precisam estar em um só lugar. O COS Sentinel centraliza tudo em um único sistema web, organizado em quatro módulos: Central, Controle de PA, Histórico / RO e Relatórios.
A central de segurança convivia com problemas recorrentes: rotinas executadas de formas distintas, informações dispersas e pouca padronização entre os turnos. O sistema não foi uma demanda formal — acompanhei esses problemas de perto, no meu próprio trabalho, e decidi resolvê-los. O COS Sentinel nasceu para simplificar e padronizar a operação da COS.
Desenvolver sistemas não fazia parte das minhas atribuições. Iniciei o trabalho fora do expediente, como um projeto pessoal. A proposta foi bem recebida pela central, e hoje o COS Sentinel está em implantação: a primeira versão oficial de testes já está em uso pelos operadores.
Nasceu num contexto corporativo de segurança. Tudo o que aparece neste case está sanitizado ou aguardando autorização de publicação.
É um sistema interno, com dados da empresa: roda num servidor dentro da rede e só é acessado pela rede interna ou por VPN.
O desenvolvimento ocorreu fora do expediente, em equipamento pessoal e apenas com dados de teste. As informações da empresa trafegam exclusivamente nos computadores e no servidor da rede interna.
Arquitetura
L1 · Interface
Telas renderizadas no servidor; componentes de cliente só onde a tela precisa reagir na hora, como o PA em tempo real.
L2 · Entrada
Server actions e rotas de API são as únicas portas para ler ou gravar dados.
L3 · Acesso
Sessão e perfil conferidos no servidor em toda chamada — esconder um botão nunca substitui a permissão.
L4 · Domínio
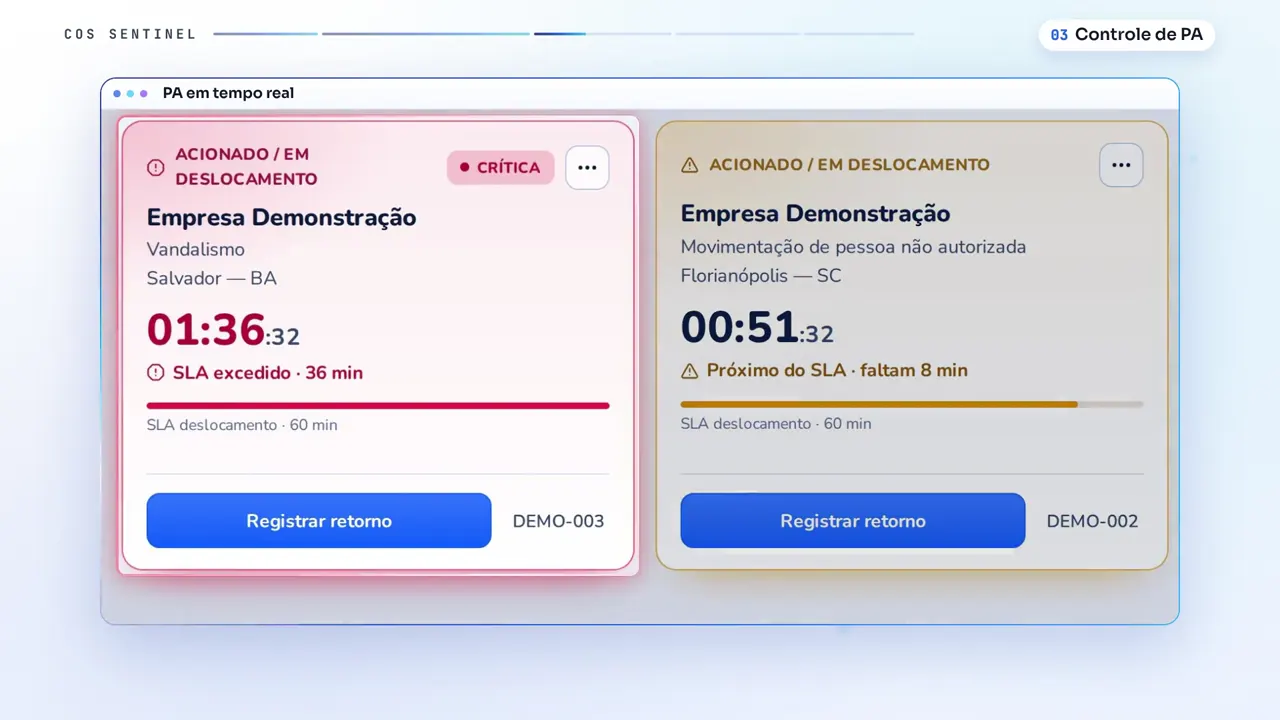
Registro e comunicação · Controle de PA · Histórico / RO · Relatórios · diretórios e contatos
L5 · IA local
Corrige apenas o texto livre do operador; um verificador confere cada correção antes de aceitá-la.
L6 · Dados
Esquema em Drizzle sobre PostgreSQL 16.
Visão de alto nível, conferida no código do sistema. Endereços, integrações internas e configurações da empresa ficam de fora.
Stack e motivos
- Next.js 16App Router · server components · server actions
- As telas e as ações rodam no servidor, então o acesso ao banco e as regras nunca chegam ao navegador e não existe uma API pública para proteger.
- PostgreSQL 16Banco de dados principal
- Ocorrências, comunicações e atendimentos de PA permanecem relacionados e consistentes, com o histórico de cada alteração.
- Drizzle ORMSchema · queries tipadas
- O esquema do banco vive no código em TypeScript, e o mesmo esquema monta o banco descartável usado nos testes.
- Better AuthLogin · sessões · perfis
- Login dentro do próprio sistema, com a mesma conta da rede da empresa, e cinco perfis de acesso, de operador a superadministrador.
- IA local (Ollama · Qwen3 4B)Revisão do texto do operador
- Executada no próprio servidor, sem que nenhum relato deixe a rede. O modelo foi escolhido após a comparação de quatro opções em relatos redigidos da forma como o operador realmente escreve.
- Tailwind CSSInterface
- Um vocabulário visual pequeno e consistente para telas operacionais densas, nos temas claro e escuro.
O fluxo, passo a passo
- 01
O operador descreve o ocorrido no registro guiado; o sistema valida os campos e indica o que está faltando.
- 02
Um glossário da central corrige, sem uso de IA, o que é previsível: abreviações, siglas, acentuação e horários.
- 03
A IA local corrige apenas o texto livre. Códigos, horários e números são protegidos antes do processamento e preservados intactos.
- 04
Um verificador confere cada correção: se houver alteração de um fato, de um nome ou de uma negação, ela é recusada e o texto original é mantido.
- 05
O sistema gera a mensagem e o relatório sempre no mesmo padrão; o operador revisa e registra, e o PA inicia a contagem do SLA.
Decisões, aprendizados e resultados
Decisão
IA no próprio servidor, e não na nuvem. Os relatos contêm informações internas, e enviá-los a um serviço externo significaria expor dados da empresa. O custo dessa escolha é a qualidade: um modelo pequeno, executado em um servidor modesto, comete mais erros do que os grandes modelos disponíveis na nuvem.
Aprendizado
Um modelo pequeno não pode ser a única garantia. O que é previsível tornou-se regra fixa, sem IA; códigos e horários permanecem protegidos; e toda correção passa por um verificador antes de ser aplicada. Em caso de erro, o texto é mantido exatamente como o operador o redigiu.
Resultados
Os operadores estão testando o sistema e se familiarizando com ele. Atualizo o Sentinel quase diariamente, com melhorias baseadas no retorno da equipe. A próxima etapa é a homologação: o reconhecimento pela área de cibersegurança como sistema oficial da empresa.
Próximo projeto
Próximo projeto: escalAI